Сертификат закончился — посетитель видит предупреждение браузера, а интеграция может перестать принимать запросы. Сам сайт при этом продолжает работать на сервере. Поэтому проверять только доступность хостинга недостаточно.
Повод пересмотреть обслуживание — утверждённое сокращение сроков публичных TLS-сертификатов. Для владельца магазина или корпоративного сайта задача вполне конкретная: убедиться, что сертификат обновляется и применяется без ручного вмешательства, а сбой не остаётся незамеченным.
1. Что меняется и когда
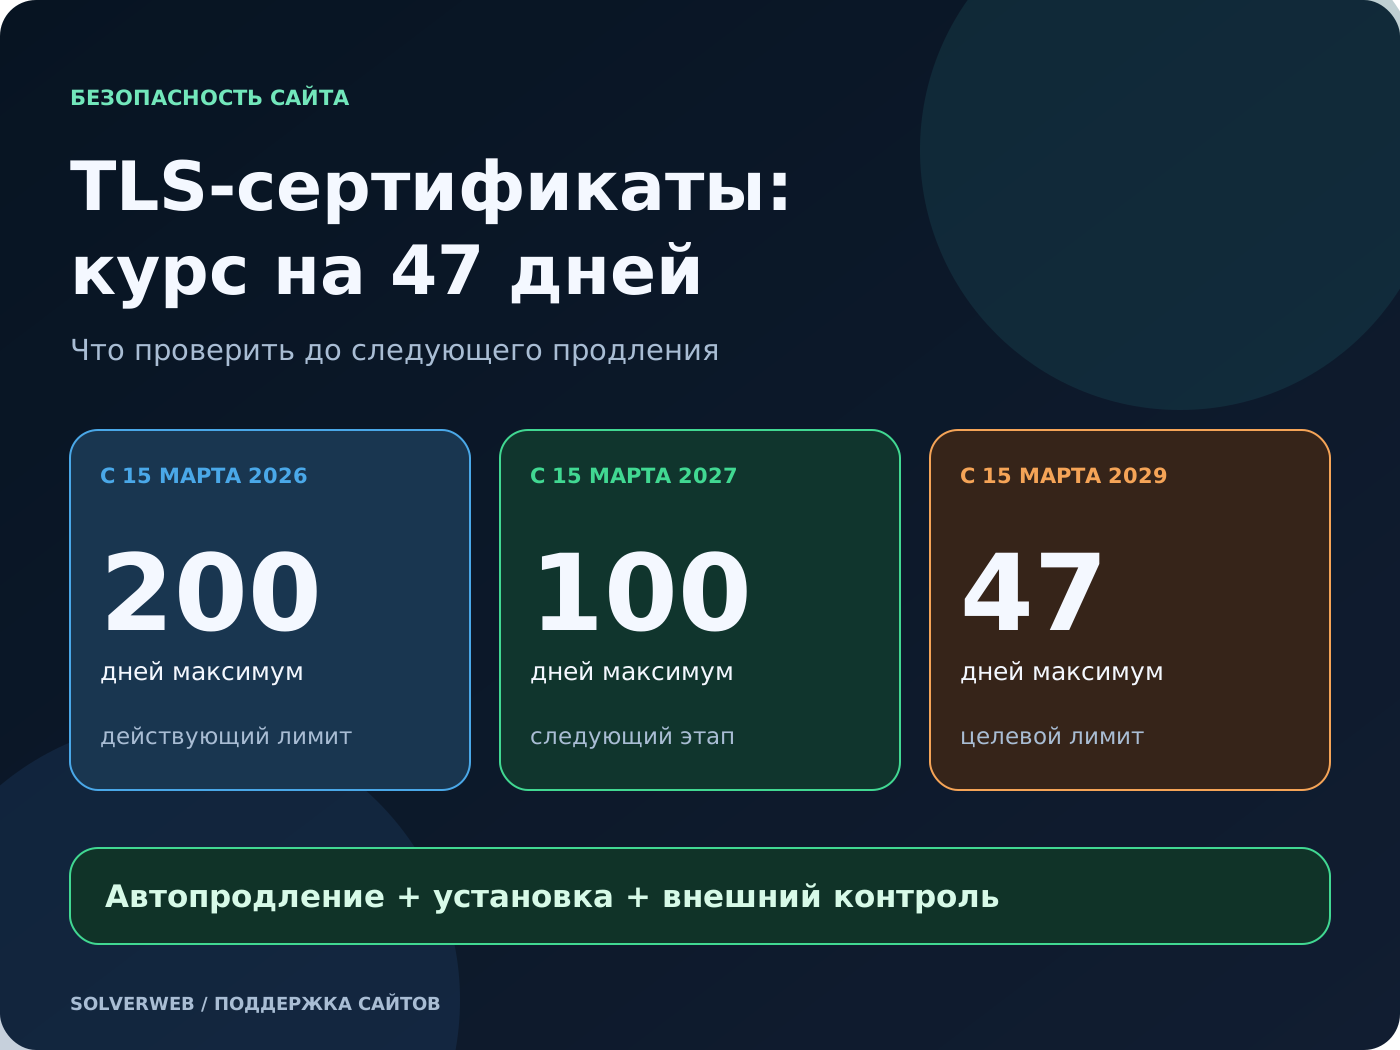
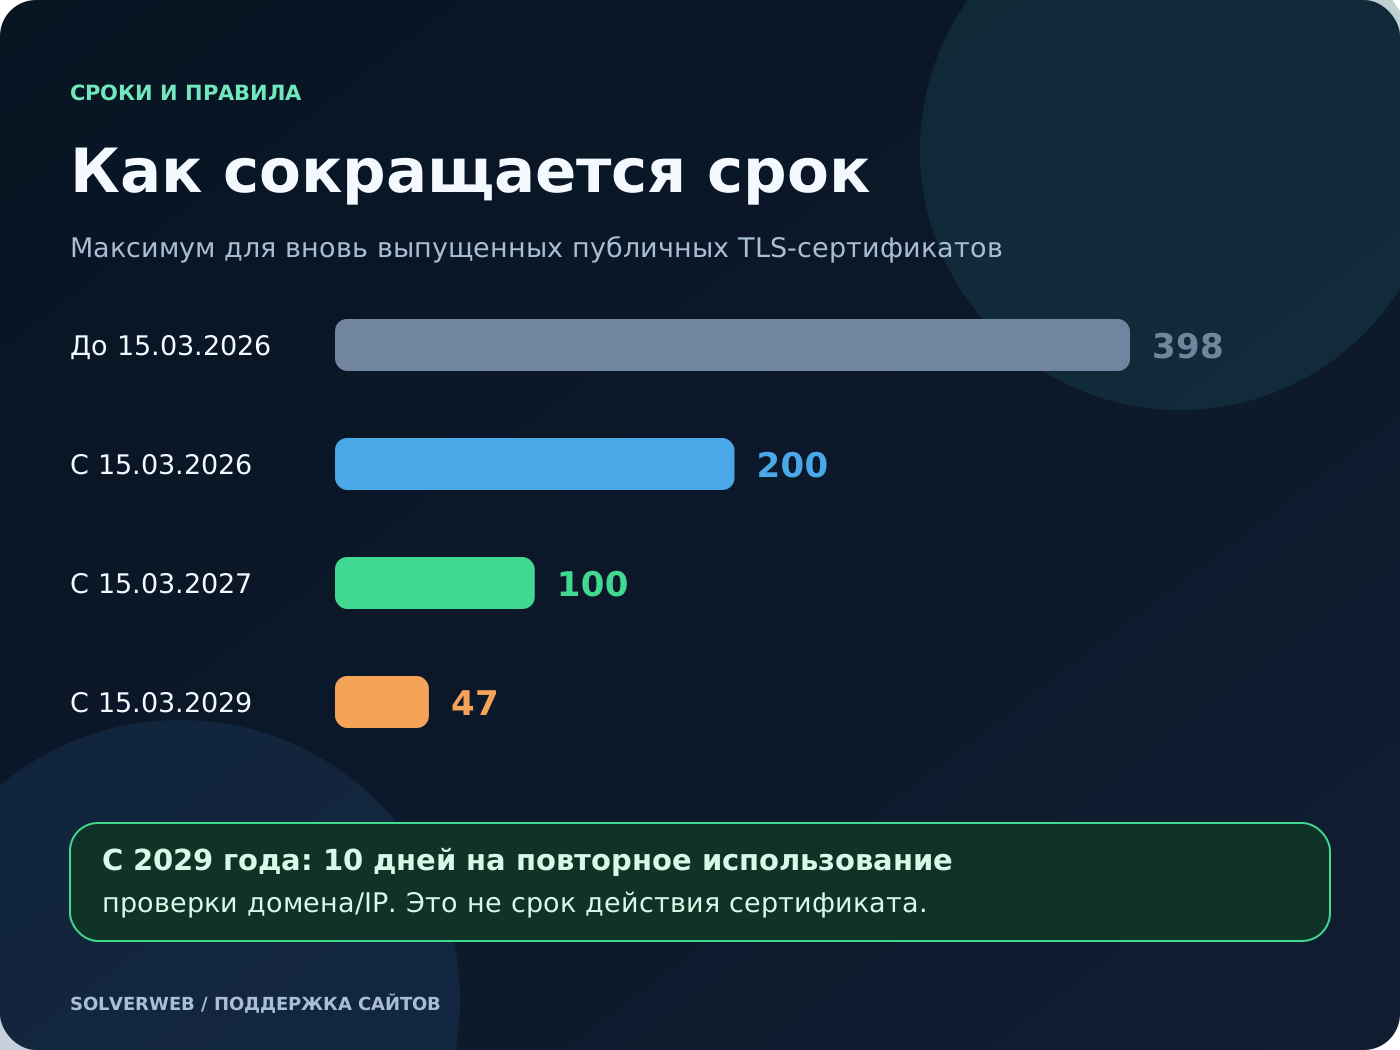
CA/Browser Forum установил поэтапный переход. Ограничение зависит от даты выпуска сертификата.
| Дата выпуска | Максимум |
|---|---|
| До 15 марта 2026 | 398 дней |
| 15 марта 2026 — 14 марта 2027 | 200 дней |
| 15 марта 2027 — 14 марта 2029 | 100 дней |
| С 15 марта 2029 | 47 дней |
Это верхняя граница: удостоверяющий центр может выдавать сертификаты на меньший срок. Уже выпущенный сертификат не становится 47-дневным автоматически. Изменения не распространяются напрямую на закрытую корпоративную PKI с собственным корнем доверия.
2. Почему автопродление нужно проверить
Представим обычный сценарий: сертификат успешно перевыпущен, но веб-сервер продолжает отдавать старый. Или на основном сайте всё хорошо, а на поддомене CRM обновление не настроено. Отчёт об успешном выпуске не покажет такую проблему.
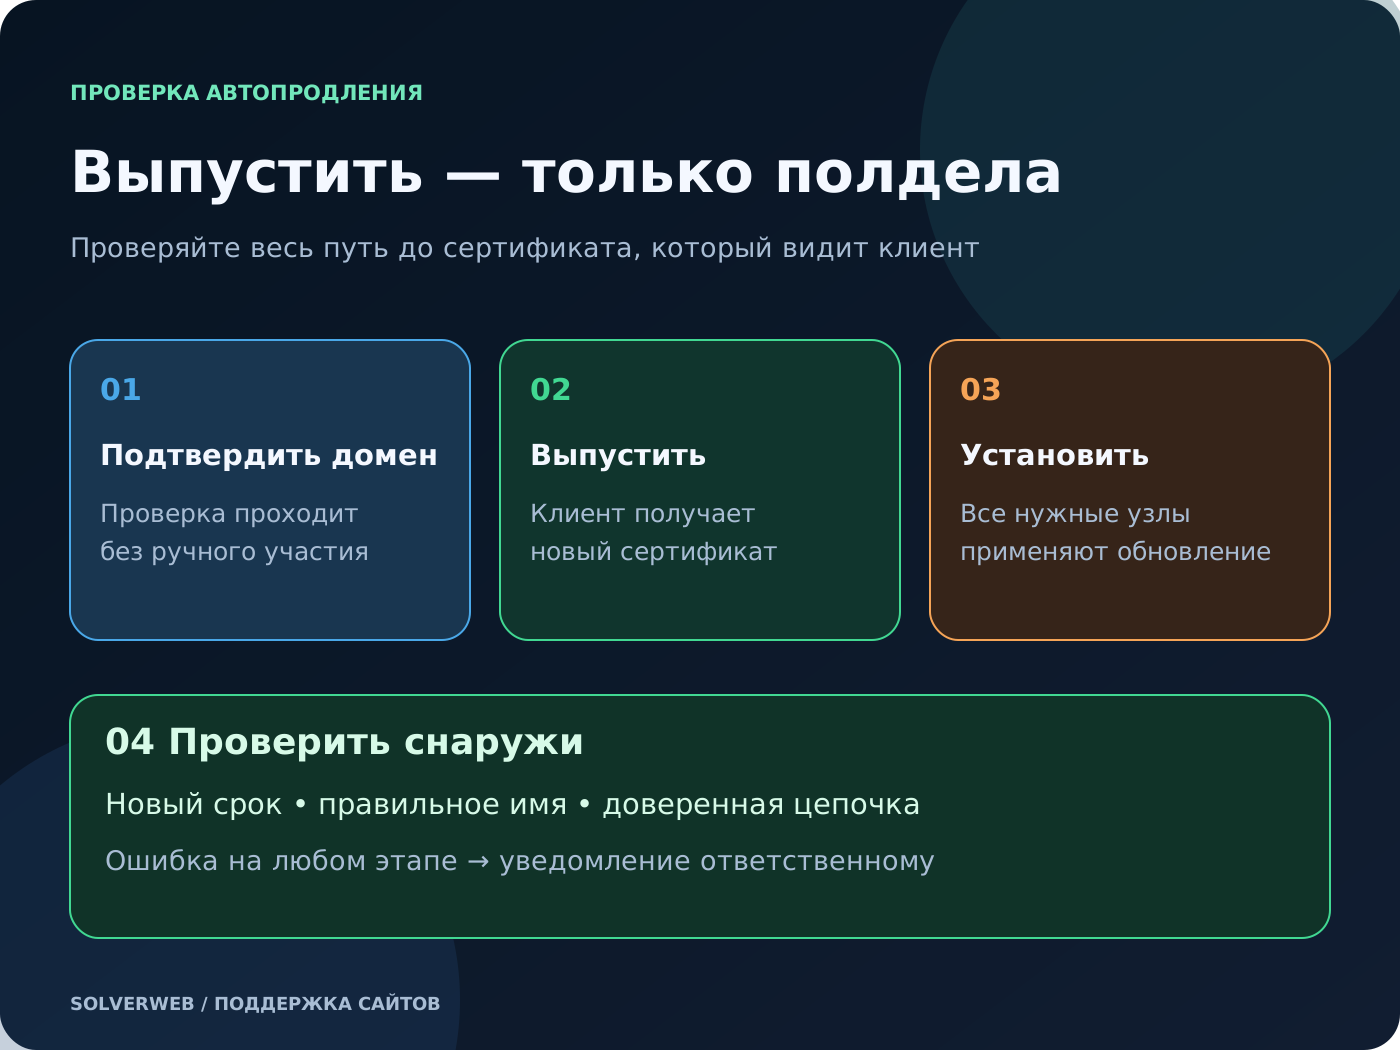
Предлагаем проверять результат снаружи: какой сертификат получает клиент при подключении к конкретному адресу. Внутренний журнал нужен для поиска причины, внешний контроль — для проверки того, что обновление действительно дошло до пользователей.
Отдельно стоит проверить общие сертификаты на несколько сервисов. Если один сертификат используется сайтом, CRM и API, список мест его установки должен быть известен ответственному за поддержку.
3. Что будет с Let’s Encrypt
У Let’s Encrypt собственный график. Для стандартного профиля classic объявлен переход на 64 дня с 10 февраля 2027 года и на 45 дней с 16 февраля 2028 года. Профиль tlsserver предусматривает 45-дневные сертификаты с 13 мая 2026 года.
Владельцам сайтов Let’s Encrypt рекомендует проверить совместимость автоматизации с короткими сроками и использовать ARI — механизм, который сообщает клиенту подходящее окно для продления. Жёсткий запуск обновления раз в 60 дней для 45-дневного сертификата уже не подходит.
4. Что поручить хостингу или подрядчику
Начните с одного рабочего сайта и попросите подтвердить следующие пункты:
- Составлен список адресов. Основной домен, www, CRM, API и другие поддомены. Для каждого указаны место установки сертификата и ответственный.
- Проверено последнее обновление. Есть дата успешного выпуска и подтверждение, что новый сертификат реально применяется.
- Продление не требует участия человека. Проверка домена, выпуск и установка работают автоматически; исключения описаны отдельно.
- Настроены уведомления. Сбой обновления и приближение окончания срока доходят до конкретного сотрудника. Доставку тестового уведомления проверили.
- Есть порядок восстановления. Понятно, кто устраняет сбой и где находятся необходимые доступы. Проверку восстановления лучше проводить на тестовом контуре.
5. С чего начать сейчас
Попросите показать дату последнего успешного автопродления и срок сертификата, который сайт отдаёт посетителю. Затем проверьте остальные адреса и доставку уведомлений. Если подтверждения нет, включите эту проверку в ближайшие работы по поддержке.
В нашем материале о техподдержке сайта разбираем, как закрепить регулярные проверки и ответственность в договоре.
Нужно проверить HTTPS на вашем сайте?
Обсудим проверку сертификатов, автопродления и уведомлений в рамках технической поддержки.
Написать в SolverWeb ↗


Обсуждение
Поделитесь мнением — первый комментарий задаст тон.